Panel root olarak çalışmaz
Root gerektiren her işlem tek bir aracıya gider; o aracı hangi betiğin hangi argümanla çalışabileceğini izin listesinden okur. Sudoers dosyasında tek satır vardır.
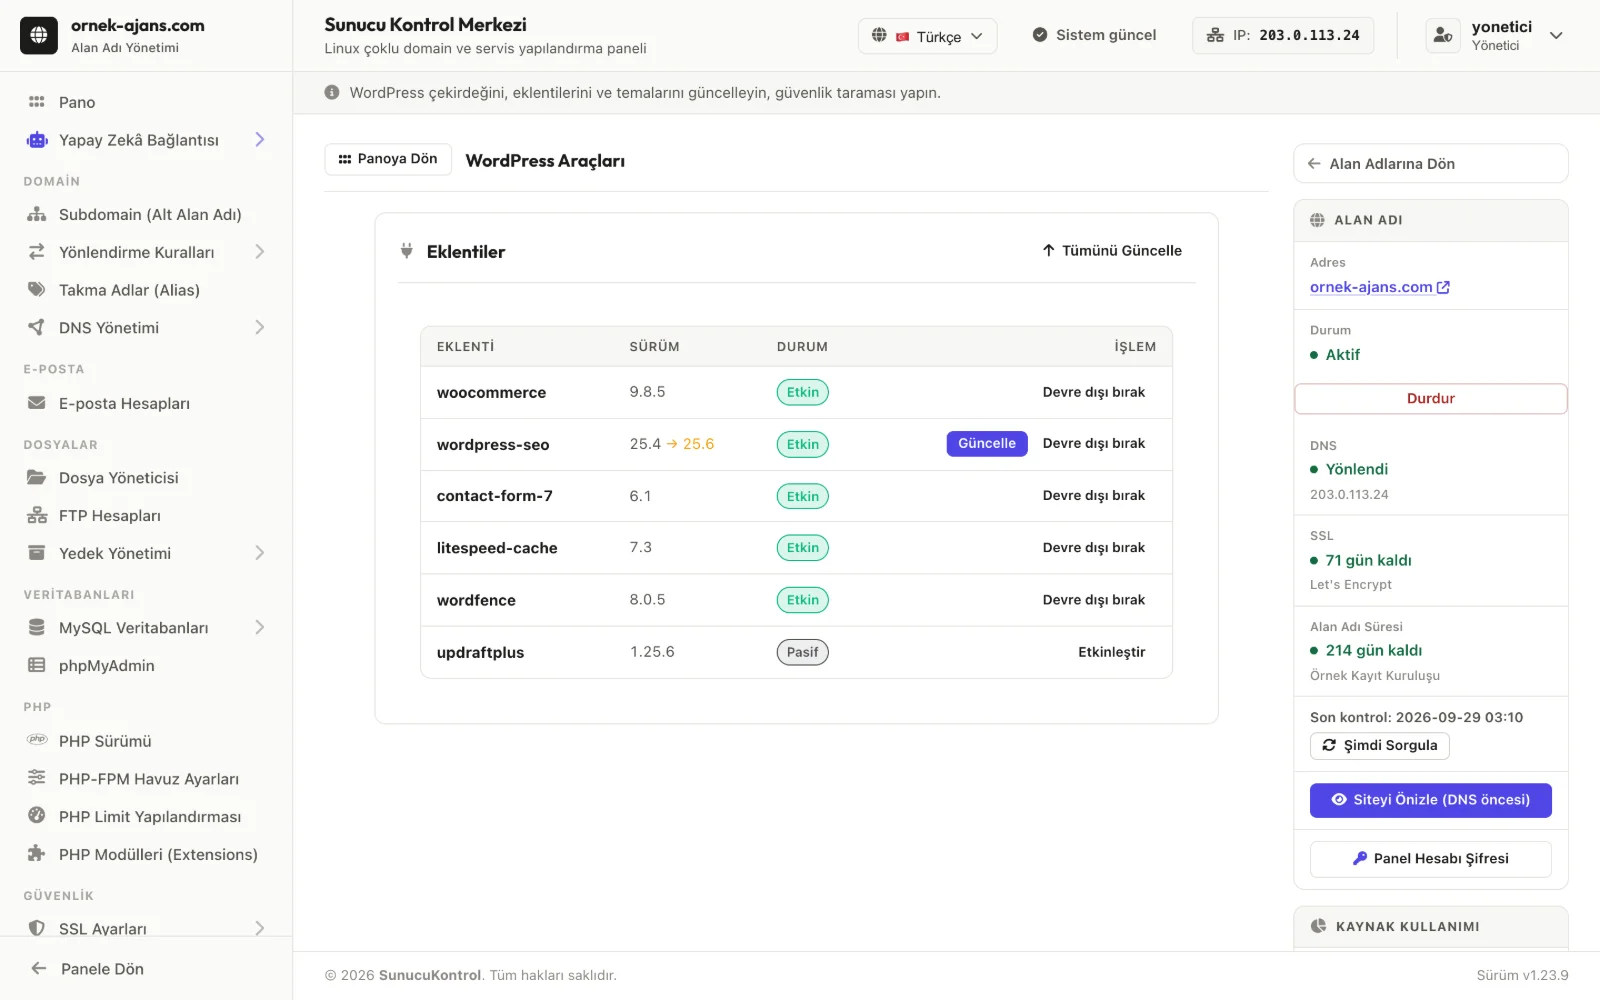
FTP şifresi paylaşmak, veritabanı ayarıyla uğraşmak ya da sunucu güvenliğini riske atmak yok. Panelden ürettiğiniz süreli ve yalnız o alan adına özel bağlantıyla yapay zeka asistanınız dosyaları yükler, veritabanını kurar ve yeni sürümü hazırlık alanında beğeninize sunar — siz sadece inceler, tek tıkla yayına alırsınız.
Ekranlar
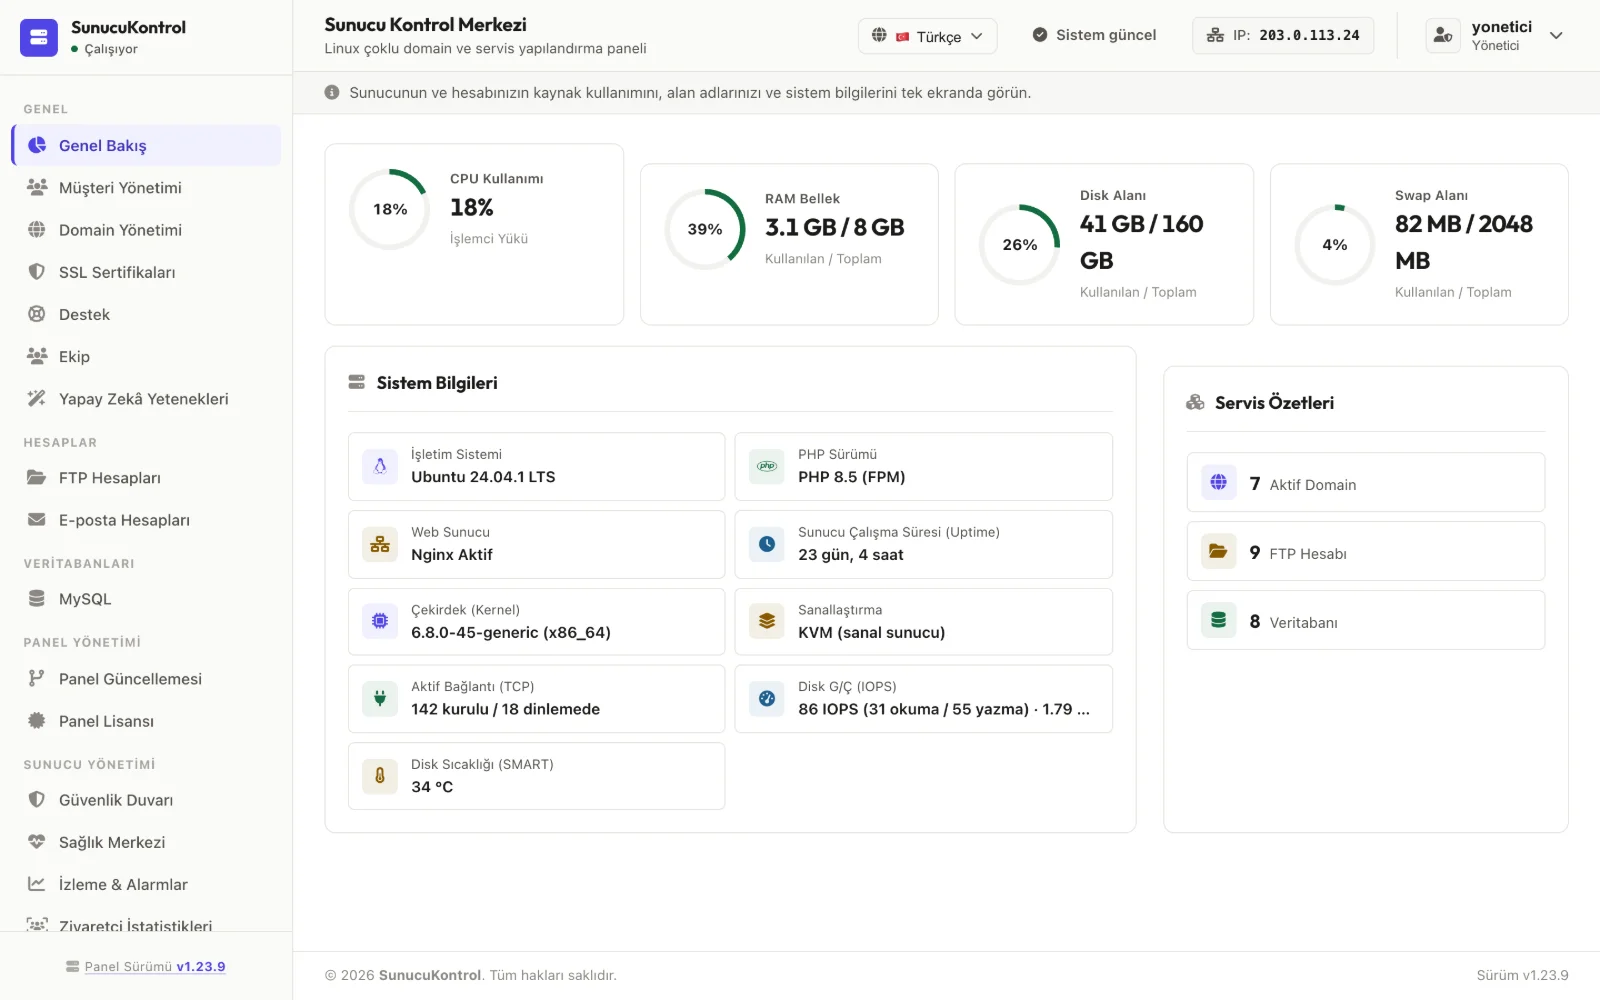
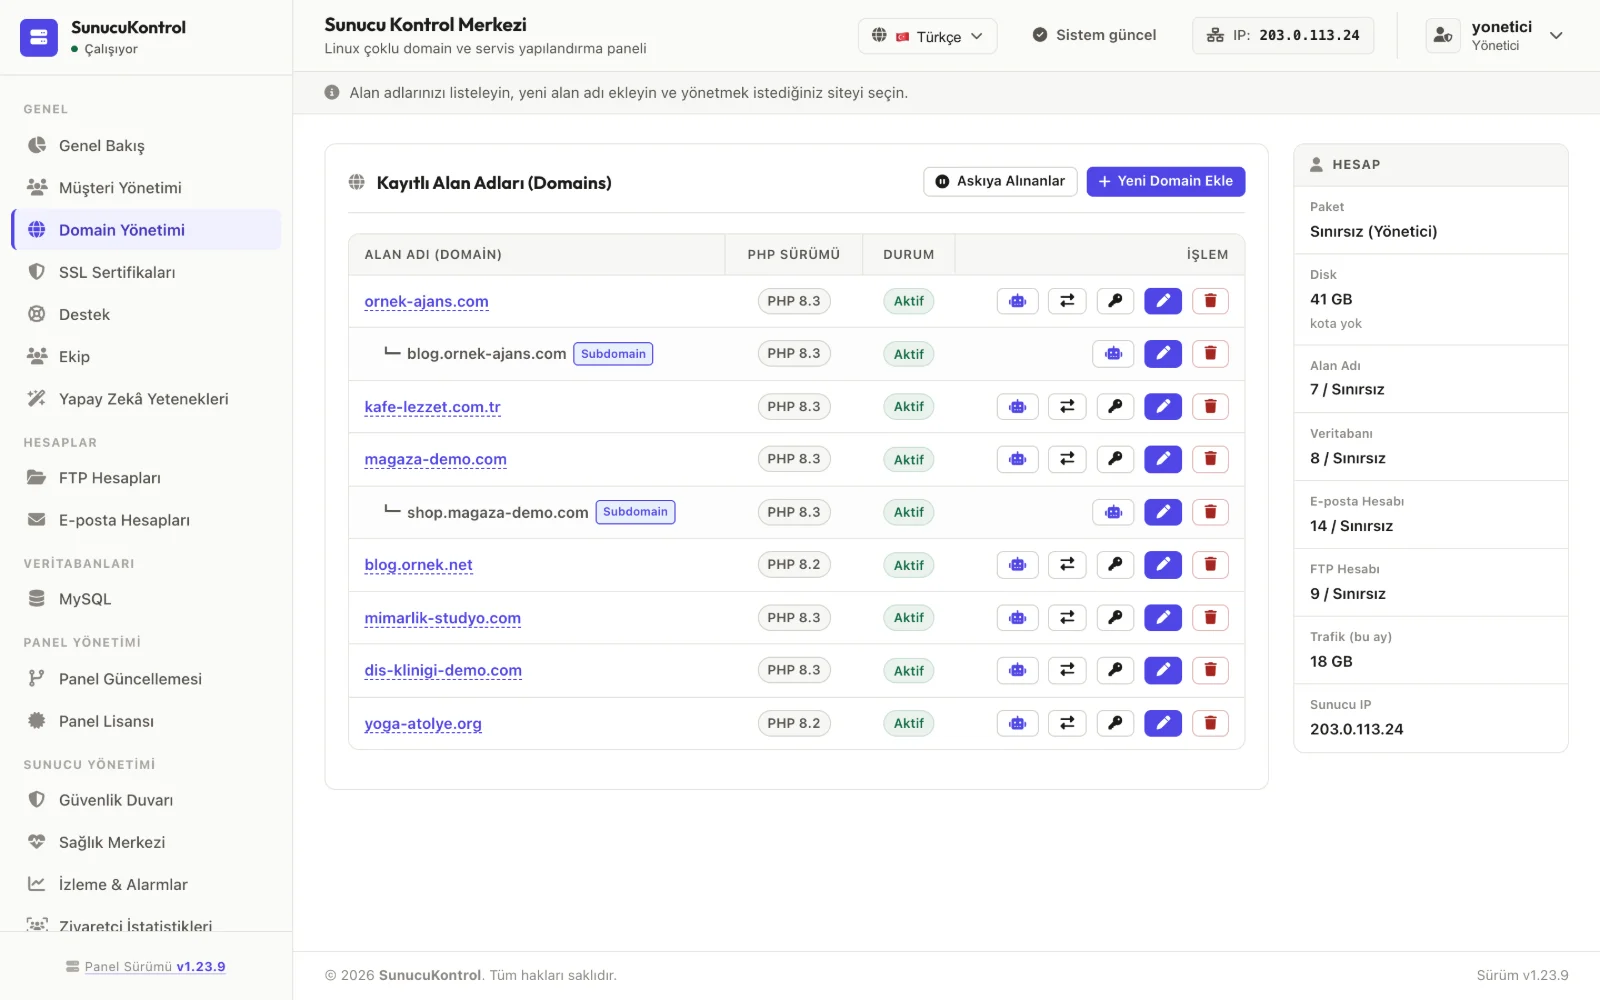
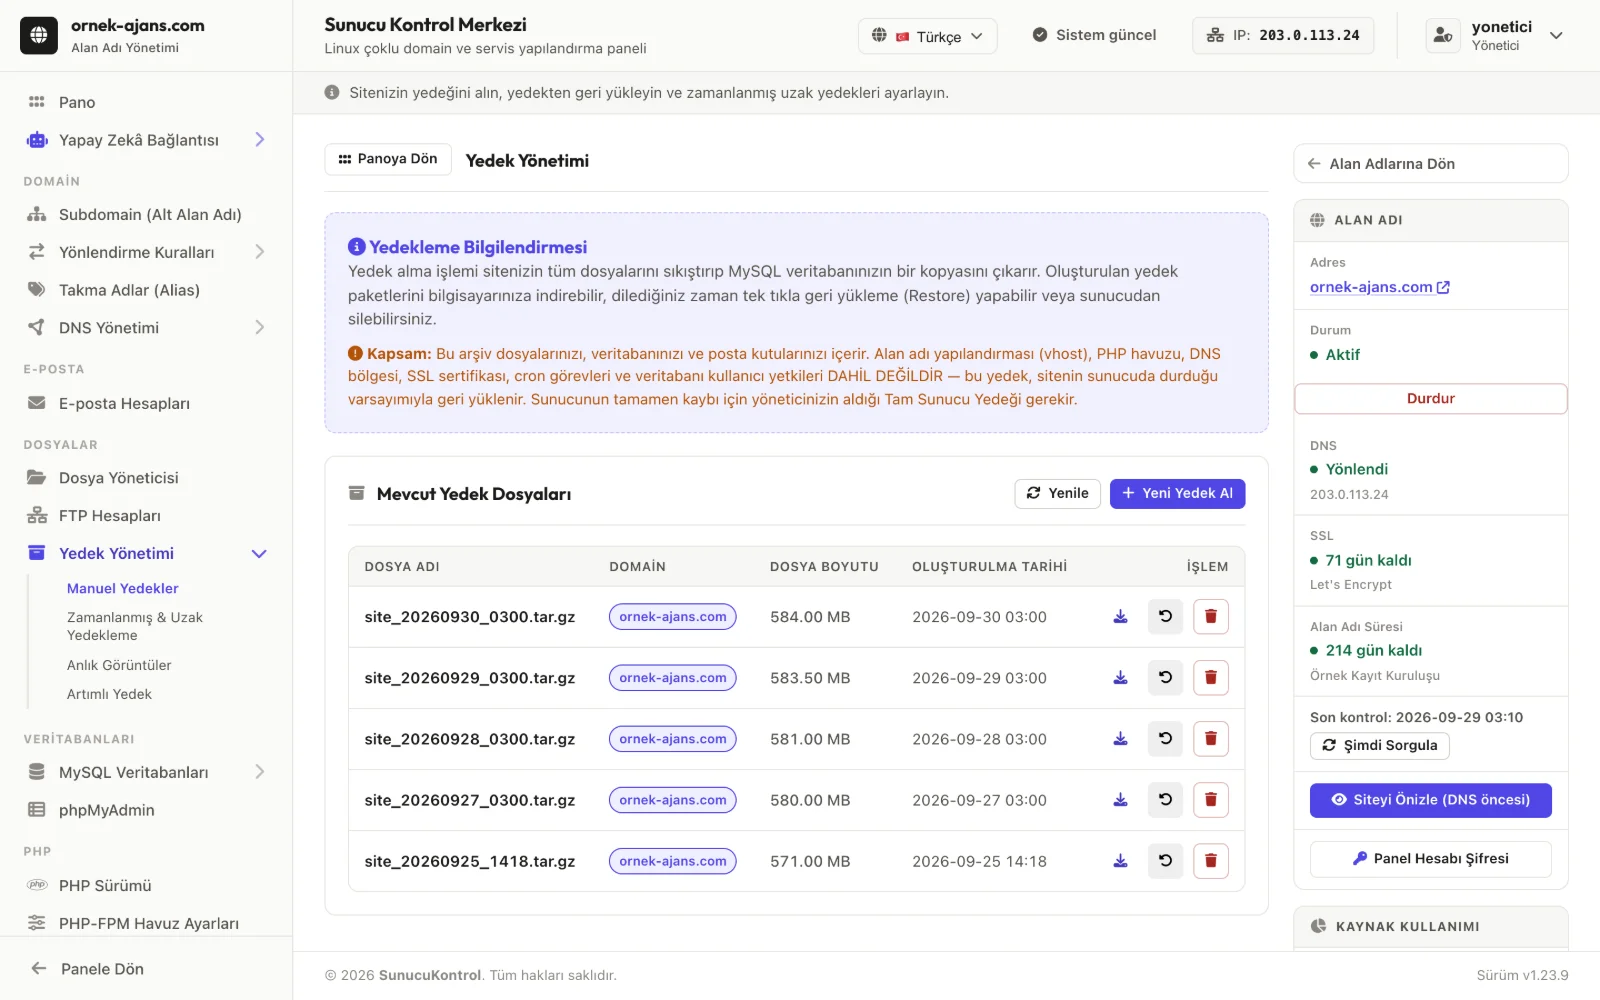
Görüntüler panelin gerçek arayüzünden, örnek verilerle alındı.
Yapay zeka
Müşteri, alan adı ekranından süreli bir bağlantı üretir ve onu kendi yapay zeka aracına verir. Araç o andan sonra siteyi kendisi kurar: dosyaları yollar, isterse veritabanını ve kullanıcısını açar. Müşterinin FTP istemcisi kurması, dosya yöneticisiyle uğraşması gerekmez.
Bağlantı yalnız o alan adına geçer; başka sitelere ve sunucunun kendisine erişemez. İlk kullanıldığı IP'ye kilitlenir; seçtiğiniz süre boyunca açık kalır, süresi dolunca ya da iptal edince kapanır. İzinleri satır satır siz seçersiniz.
Panelde "Yalnız yayın" düğmesi bu kipi seçer: yapay zeka yeni sürümü hazırlık klasörüne koyar, yayını müşteri onaylar (müşteri otomatik yayını açmadıysa). Sunucu erişimi bağlantısında silme ve yıkıcı işlemler onay ister; müşteri bu bağlantı ya da hesabın tamamı için "otomatik onay"ı açtıysa bunlar da onaysız çalışır (FTP hesabı ve posta kutusu parolası hariç).
Onay yanlışlıkla silmeye karşı bir frendir, sınır değildir: yazma izni olan bağlantı site kullanıcısı olarak kod çalıştırabilir. Yapay zeka ile site kurma →
# yalnız yayın bağlantısı
  dosya yollama    : site.com → hazırlık sürümü
  veritabanı       : site.com için aç (isteğe bağlı)
  canlı dosyalar   : değişmez (otomatik yayın kapalıysa)
  zamanlanmış görev: sınırlı, yalnız sitenin kendi kodu ya da adresi
                     (panelde görünür, silinebilir)
  silme            : yok

# sunucu erişimi bağlantısı — izinler oluşturulurken seçilir
  okuma / yazma    : dosyalar, veritabanı, uzak mysql,
                     zamanlanmış görevler, dns, ftp hesapları,
                     site ayarları, kayıtlar, e-posta hesapları,
                     e-posta yönetimi, site yayını
  canlıya yazma    : izin verilen kapsamda
  silme, DROP      : müşteri onayıyla (otomatik onay kapalıysa)
  parola, uzak ip  : müşteri onayıyla (otomatik onay kapalıysa)

# iki kipte de NE YAPAMAZ
  başka alan adı   : yok
  sunucu, root     : yok
  süresiz kalma    : yok — her bağlantı süreli
Mimari
Panel, sunucudaki internete açık ve en yetkili yazılımdır. Üç kararın hepsi bu cümleden çıktı.
Root gerektiren her işlem tek bir aracıya gider; o aracı hangi betiğin hangi argümanla çalışabileceğini izin listesinden okur. Sudoers dosyasında tek satır vardır.
Siteler ortak bir kullanıcıyı paylaşmaz. Her alan adının kendi sistem kullanıcısı ve kendi PHP-FPM soketi olur. phpMyAdmin müşteri alan adlarında hiç yayınlanmaz.
Başarısız bir güncellemenin özel yanı: onarmak için kullanacağınız arayüz de çökmüş olur. Bu yüzden dosyalar ve veritabanı birlikte yedeklenir, panel sınanır, gerekirse otomatik geri dönülür.
Kapsam
Güncelleme
Panel yeni sürümü yayın sunucusundan öğrenir. Paketin özeti, yayıncının özel anahtarıyla imzalanmış bir bildirimden gelir; imza doğrulanmazsa kurulum hiç başlamaz. Yayın sunucusunu ele geçirmek paket değiştirmeye yetmez.
Yönetici Güncellemeyi Denetle dediğinde sürüm numarasının yanında o sürümde ne değiştiği de görünür. Kurmak tek tıktır; isterseniz gece kendiliğinden kurulur.
# manage-panel-update.sh check
{
  "installed": "<kurulu sürüm>",
  "available_version": "<yeni sürüm>",
  "update_available": true,
  "channel": "stable",
  "signed": true,
  "notes": [ "Yayın kanalı: imzalı güncellemeler", … ]
}
Lisans
Portalda üye olup e-postanızı doğruladığınızda ilk lisans kodunuz açılır. Kaç site, kaç posta kutusu barındırdığınız lisansı değiştirmez.
E-posta doğrulandığı anda bir yıllık kod açılır. Kayıtta ödeme istenmez.
Not: E-posta adresinizi 7 gün içinde doğrulamazsanız kaydınız ve bilgileriniz kalıcı olarak silinir.
Lisanslarım sayfasından en çok 5 lisans açabilirsiniz. Her kod ilk doğrulamada bir sunucuya bağlanır; sunucu değiştirdiğinizde 30 günde bir kendiniz taşıyabilirsiniz.
Panel ve siteler çalışmaya devam eder; yalnız yeni sürüm kurulamaz. Bitişten 30, 7 ve 1 gün önce portal hesabınızın e-posta adresine yazar, panel de bildirim gönderir.
Panel günde bir kez lisansı sorar. Portal erişilemezse son bilinen durumla çalışmayı sürdürür.
Yenileme ve 5'ten fazla sunucu: koşullar için bize yazın; kaç sunucu kullandığınızı belirtirseniz size uygun teklifi hazırlayalım.
Bize yazınSSS
Ubuntu 22.04, 24.04 ve 26.04 LTS ya da Debian 12 ve 13. En az 2 GB bellek ve 20 GB disk yeterli; 80 ve 443 portları açık olmalı, panel ayrıca 8080'de çalışır. Temiz bir kurulum önerilir: nginx, MySQL, PHP-FPM, BIND9 ve certbot dahil her şeyi kurulum betiği kurar.
Temiz bir sunucuda yaklaşık on dakika. Kurulum betiğini indirip imza anahtarının parmak izini doğrular, tek bir komut çalıştırırsınız; betik paketin imzasını doğrulayıp kurar ve sonunda panel adresini ve ilk yönetici parolasını gösterir. Sunucuya root ya da sudo ile bağlanabilmeniz yeterli. İsterseniz kurulumu sizin için biz yapalım.
Hayır. Panel ve siteler çalışmaya devam eder; yalnız yeni sürüm kurulamaz. Bitişten 30, 7 ve 1 gün önce panel sizi uyarır.
Her lisans bir sunucu içindir ve ilk doğrulamada o sunucuya bağlanır. Bir üyelikle en çok 5 lisans açabilirsiniz; sunucu değiştirdiğinizde lisansı 30 günde bir kendiniz taşırsınız. 5'ten fazla sunucu için bize yazın.
Evet. İçe aktarma aracı cPanel, Plesk, DirectAdmin, HestiaCP ve CyberPanel yedek arşivlerinden dosyaları, veritabanlarını ve e-posta kutularını alır. DNS kayıtları ayrı listelenir; MX, TXT ve CNAME kayıtlarını panelin DNS ekranından siz eklersiniz. Eski sunucuya SSH ile erişebiliyorsanız canlı taşıma da yapılabilir. Taşıma desteği için formdan yazabilirsiniz.
Siteleriniz, posta kutularınız ve veritabanlarınız tamamen sizin sunucunuzda durur. Panel lisans için günde bir kez portala sorar; bu sırada ham makine kimliği değil, lisans koduyla karıştırılmış bir özet gönderilir.
Evet, ama kurulumla gelmez: her sunucu posta sunmuyor ve posta yığını sunucuya kalıcı olarak yeni portlar açıyor. İhtiyacınız olduğunda panelde Posta sekmesinden tek tıkla kurulur; Postfix, Dovecot, OpenDKIM ve Roundcube gelir, SPF, DKIM ve DMARC kayıtları otomatik hazırlanır.
Çalışır. Panel portala ulaşamadığında son bilinen lisans durumuyla devam eder. Bizim tarafımızdaki bir arıza sunucunuzu yönetilemez bırakmaz.
Kurulum
Kurulumu tek bir betik yapar: kur.sh önce
sunucunun uygunluğunu ölçer, sonra paketin imzasını doğrular ve ancak
ondan sonra kurar. Lisans kodunuzu kaydeder ve sunucuyu güncelleme
kanalına bağlar; tekrar çalıştırmak güvenlidir. Lisans kodunuz ve
sunucunuza özel hazır komutlar portalda, Lisanslarım → Kurulum
sayfasında.
| İşletim sistemi | Ubuntu 22.04 / 24.04 / 26.04 LTS veya Debian 12 / 13 (temiz kurulum önerilir) — sürüm tablosu |
|---|---|
| Erişim | root ya da tam sudo |
| Bellek | En az 2 GB |
| Disk | En az 20 GB |
| Ağ | 80 ve 443 açık; panel ayrıca 8080'de |
| PHP | 8.2 – 8.5 (betik kurar) |
Sunucunuza bağlanıp yönetici olun (root değilseniz sudo -i); kalan her adım bu oturumda. Üç dosya aynı dizine inmeli.
cd /root
curl -fsSLO https://sunucukontrol.com/kur.sh
curl -fsSLO https://sunucukontrol.com/kur.sh.sig
curl -fsSLO https://sunucukontrol.com/pubkey.pem
Sonuç 2e8f87159960688cdff7a45d0c081dba21fb8964fbb501c60d6e18e3fe8386e0 olmalı. Farklıysa kurmayın ve bize yazın.
sha256sum /root/pubkey.pem
Çıktı Verified OK olmalı. Değilse kur.sh'i çalıştırmayın ve bize yazın.
cd /root && openssl dgst -sha256 -verify pubkey.pem -signature kur.sh.sig kur.sh
Kod ekranda görünmez ve hiçbir komutun satırına yazılmaz; yalnız root'un okuyabildiği bir dosyaya gider.
( umask 077; read -rsp 'Lisans kodu: ' k; echo; printf '%s\n' "$k" > /root/.sk-token )
İlk komut hiçbir şey kurmaz, yalnız ön koşulları ölçer. İkincisi manifestin imzasını ve paketin özetini doğrular, kurar, lisansı kaydeder ve kanal bağlantısını sunucudan ölçer. Bitişte panel adresi ve ilk yönetici parolası gösterilir — parola bir kez görünür.
bash /root/kur.sh --yalniz-onkosul --token-dosyasi /root/.sk-token
bash /root/kur.sh --token-dosyasi /root/.sk-token
rm -f /root/.sk-token
Ayarlar → Panel Erişimi altından IP izin listesini tanımlayın, ardından Güvenlik sayfasından iki faktörlü doğrulamayı açın. Panel arayüzü internete tamamen açık bırakılmamalıdır.
İletişim
Formu bırakın; kurulum, taşıma ve lisanslama sorularınızı konuşmak için size dönelim. Mevcut bir cPanel veya Plesk kurulumundan taşıma yapıyorsanız bunu da yazın — panelde içe aktarma araçları var.
Güncellemeler
Her sürümün notu kendi sayfasında: gelen yenilikler, güvenlik iyileştirmeleri ve düzeltmeler. Aynı notlar panelin Panel Güncellemesi ekranında da görünür.
Blog
Sunucunuzu etkileyen açıklar, nasıl kapatılacakları ve barındırma yönetimi üzerine adım adım yazılar.
Lisans modeli, 2027 fiyatları ve geçiş: hangi durumda hangi panel mantıklı?
PHP'de kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veren iki kritik açık ve SunucuKontrol'deki durum.
Siteleri, e-postaları ve yedekleri tarayıcıdan yöneten yazılım. Ne zaman gerekir, neye dikkat edilir?
Güvenlik, güncelleme, lisans, yedekleme ve taşıma: panel seçmeden önce sorulacak sorular.